


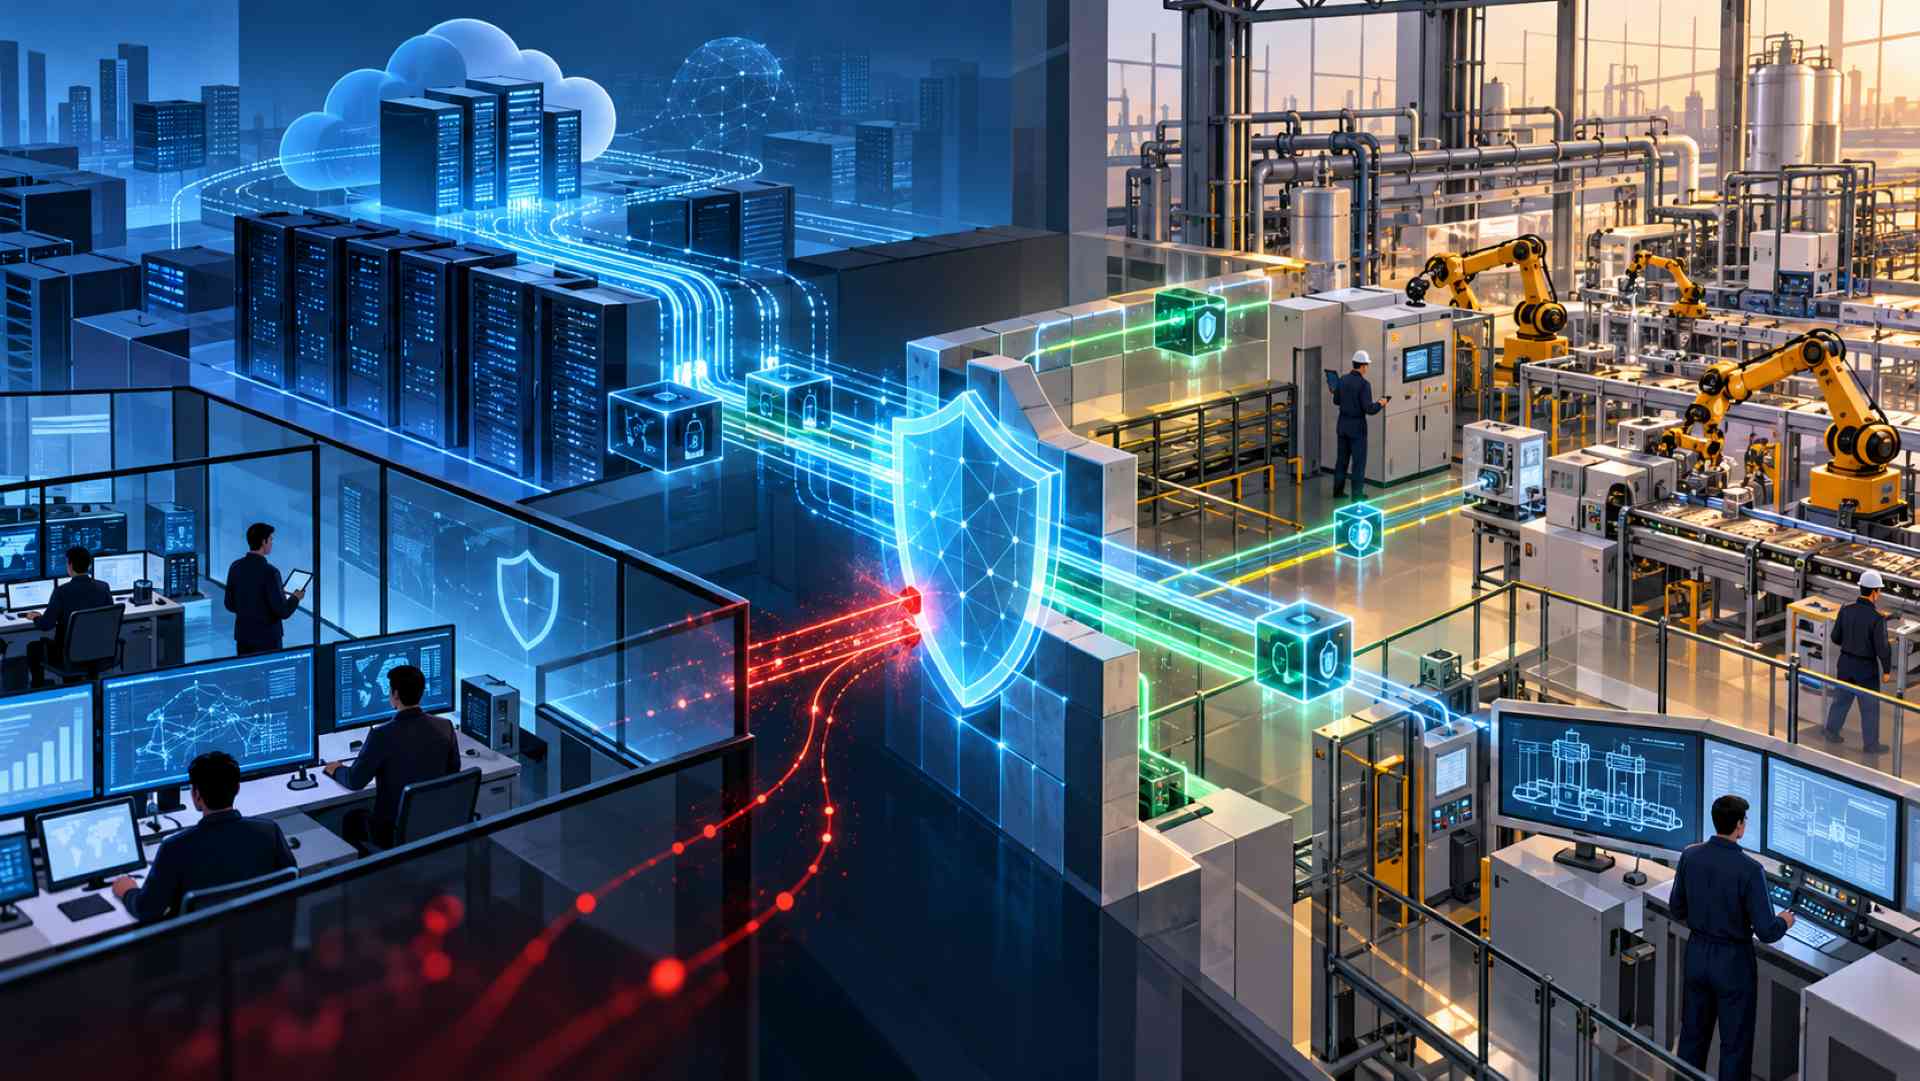
La sicurezza OT (Operational Technology) comprende tecnologie, procedure e pratiche utilizzate per proteggere sistemi e dispositivi che monitorano e controllano impianti e processi fisici della fabbrica. All’interno di questo ecosistema convivono componenti con funzioni differenti. I sistemi di controllo industriale (Industrial Control Systems – ICS) costituiscono la categoria più ampia e comprendono:
- sistemi di supervisione e acquisizione dati (Supervisory Control and Data Acquisition – SCADA), per monitorare e controllare impianti e asset distribuiti.
- controllori logici programmabili (Programmable Logic Controller – PLC), che eseguono le logiche di automazione di macchine, sensori e attuatori.
- unità terminali remote (Remote Terminal Unit – RTU), per acquisire dati e comunicare con apparecchiature installate in siti remoti.
- interfacce uomo-macchina (Human-Machine Interface – HMI), attraverso cui gli operatori visualizzano e controllano i processi.
- sistemi di controllo distribuito (Distributed Control System – DCS), per coordinare processi e controllori distribuiti nell’impianto.
Al di sopra delle soluzioni di controllo si collocano i Manufacturing Execution System (MES), che monitorano e sincronizzano le attività produttive e collegano il livello operativo della fabbrica con le funzioni aziendali. Il ruolo delle diverse soluzioni OT e i loro livelli di intervento sul processo produttivo impongono priorità e vincoli di protezione diversi rispetto ai sistemi IT.
Indice degli argomenti
In che modo la sicurezza OT si differenzia dalla sicurezza IT?
La principale differenza riguarda la natura delle conseguenze di un incidente e, a seguire, l’ordine delle priorità di protezione.
In ambito IT, l’item da proteggere è soprattutto l’informazione e i sistemi che la elaborano, e trasmettono. Da qui derivano i tre obiettivi della triade CIA (Confidentiality, Integrity, Availability):
- Riservatezza: impedire l’accesso alle informazioni a soggetti non autorizzati
- Integrità: impedire alterazioni non autorizzate o non rilevate
- Disponibilità: garantire che dati e sistemi siano accessibili quando necessario
Negli ambienti OT, invece, l’oggetto da proteggere comprende sistemi che monitorano e controllano processi fisici. Ad esempio, la compromissione di un PLC, di un sistema SCADA o di una HMI non riguarda quindi soltanto dati e informazioni, ma può modificare il comportamento di macchine e impianti, interrompere la produzione o creare condizioni di pericolo per gli operatori.
È la possibilità che un incidente cyber produca conseguenze sul processo fisico a cambiare l’ordine delle priorità: nella sicurezza OT la salvaguardia e la salute sono prioritarie, seguita da disponibilità, integrità e riservatezza.
Negli ambienti industriali, infatti, safety e security sono strettamente connesse, perché un attacco informatico, oltre a compromettere i dati, può alterare il comportamento di un sistema fisico e trasformare una minaccia cyber in un rischio per gli operatori, i processi produttivi e gli asset industriali.
Questa diversa gerarchia cambia anche il modo in cui devono essere valutate e applicate le misure di cybersecurity.
Un controllo perfettamente accettabile in ambiente IT può non esserlo in OT se introduce latenza, richiede il fermo di un sistema o interferisce con un processo che deve rimanere disponibile. Patch, aggiornamenti, scansioni e agenti di sicurezza devono confrontarsi con cicli di vita molto più lunghi, sistemi legacy, vincoli imposti dai produttori e finestre di manutenzione spesso legate ai tempi della produzione.

Negli ambienti industriali, ogni azienda deve valutare le misure di sicurezza OT e IT in funzione delle caratteristiche dei propri sistemi, della loro criticità per il processo produttivo e dei vincoli tecnologici e operativi che ne condizionano la protezione.
Quando l’applicazione delle patch è vincolata alla qualificazione OEM, una workstation di ingegneria legacy non è compatibile con i software di sicurezza più recenti o una rete di controllo non può tollerare la scansione attiva, non sempre è possibile eliminare o ridurre direttamente la vulnerabilità.
In questi casi, il rischio residuo deve essere gestito attraverso la resilienza: backup validati delle configurazioni e dei programmi di controllo degli asset OT, ripristino testato e un MTTR (Mean Time To Repair)misurato per le risorse la cui perdita interrompe la produzione.
Attacchi informatici e rischi per la produzione industriale
La valutazione del rischio deve considerare anche da dove può arrivare la minaccia e attraverso quali dipendenze può raggiungere il processo produttivo.
Proteggere l’OT significa governare non soltanto i singoli asset industriali, ma anche le connessioni e le dipendenze attraverso cui un incidente può produrre effetti sulla produzione.
Negli ambienti industriali, infatti, un incidente può colpire direttamente i sistemi OT oppure avere origine nell’IT e produrre conseguenze sulla fabbrica attraverso le dipendenze tra i due ambienti.
Secondo la società di cybersecurity industriale Dragos, nel 2025 119 gruppi ransomware hanno colpito 3.300 organizzazioni industriali, rispetto agli 80 gruppi rilevati nel 2024, con oltre due terzi delle vittime che appartenevano al settore manifatturiero. È quanto accaduto, ad esempio, ad Alf DaFrè, gruppo italiano del mobile e dell’arredamento, colpito da un attacco ransomware nel febbraio 2025 che ha bloccato sistemi informatici, logistica e produzione, determinando la sospensione temporanea dell’attività dello stabilimento e il ricorso alla cassa integrazione per 350 dipendenti.
Lo stesso meccanismo emerge nei casi internazionali. Nucor, produttore statunitense di acciaio, ha sospeso precauzionalmente alcune attività produttive dopo un accesso non autorizzato ai propri sistemi informatici. Jaguar Land Rover ha fermato la produzione in seguito all’incidente informatico del settembre 2025, procedendo successivamente con una riattivazione graduale degli impianti. Asahi Group, gruppo giapponese del beverage, ha invece subito un ransomware che ha compromesso i sistemi utilizzati per ordini e spedizioni, con ripercussioni sulla logistica protratte per mesi.
La sicurezza OT va inoltre contestualizzata in un quadro internazionale caratterizzato da conflitti e crescenti tensioni geopolitiche, nel quale anche le infrastrutture critiche possono diventare bersaglio politico di operazioni cyber.
Come proteggere gli ambienti OT: il modello Purdue
In sintesi, la crescente convergenza tra IT e OT non elimina la necessità di separare sistemi con funzioni, criticità e requisiti di sicurezza differenti. Al contrario, rende ancora più importante stabilire quali sistemi possono comunicare tra loro, attraverso quali percorsi e con quali livelli di controllo.
È su questa logica di separazione funzionale che si innesta il modello Purdue, ancora oggi uno dei riferimenti utilizzati per rappresentare l’architettura degli ambienti industriali.
Nato all’inizio degli anni Novanta nelle ricerche della Purdue University sull’integrazione dei sistemi industriali, il modello originale organizzava in una struttura gerarchica le diverse funzioni della fabbrica, dal processo fisico e dai sistemi di controllo fino alle operations e ai sistemi aziendali.
Con la progressiva connessione tra questi livelli, la separazione ha assunto valore anche per la cybersecurity, consentendo di identificare gli asset, governare le comunicazioni e stabilire confini di sicurezza tra sistemi con funzioni e criticità differenti.

Nelle architetture OT moderne, la protezione basata sul modello Purdue deve considerare anche i nuovi percorsi di connessione che attraversano i diversi livelli dell’architettura industriale, dal campo e dai sistemi di controllo fino ai sistemi IT aziendali e al cloud.
La protezione degli ambienti OT richiede visibilità sugli asset e sui flussi di comunicazione, controllo delle identità, dei permessi e degli accessi remoti, segmentazione dei percorsi di comunicazione e monitoraggio continuo delle attività anomale.
Questi controlli servono a governare le nuove interdipendenze senza trasformare una maggiore integrazione in una maggiore esposizione. Ma la prevenzione non può eliminare completamente il rischio: quando un asset viene compromesso o reso indisponibile, diventa altrettanto importante poterlo ripristinare senza introdurre nuovi rischi nel processo industriale.
Protezione e ripristino degli asset industriali
Per affrontare la sicurezza OT servono tecnologie e controlli diversi e complementari. Sul mercato esistono soluzioni specializzate su funzioni differenti: dalla visibilità degli asset alla segmentazione, dal monitoraggio della rete alla protezione degli endpoint.
A orientare la scelta non deve mai essere un prodotto, ma una visione strategica che parte da un assessment accurato. Ogni azienda deve valutare al suo interno quali sono i sistemi da proteggere, quali i rischi da presidiare e quali sono le conseguenze che una loro indisponibilità avrebbe sul processo produttivo.
Nell’OT prevenire un attacco non basta: bisogna essere in grado di mantenere la continuità operativa e, quando un incidente interrompe il processo, riportare sistemi e impianti a uno stato validato dal quale la produzione possa ripartire in sicurezza. Per questo è importante legare la sicurezza OT a metriche già familiari al mondo industriale, come MTTR, Recovery Time Objective (RTO) e Recovery Point Objective (RPO), assumendo come obiettivo della protezione non soltanto impedire o contenere l’incidente, ma ridurre il suo impatto operativo e rendere prevedibili tempi e condizioni di ripristino.



Partecipa alla community