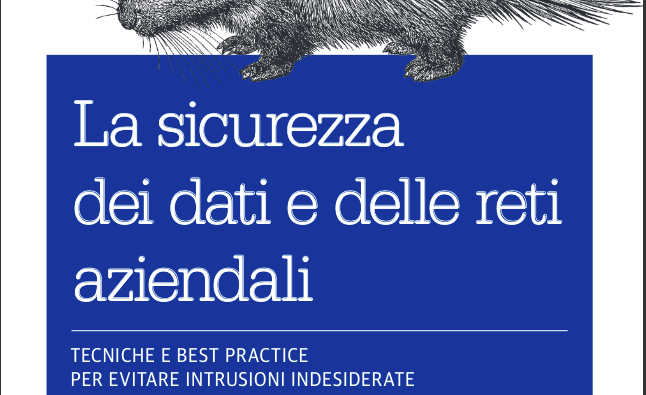

Un vademecum rivolto a ingegneri di rete, amministratori di sistema e professionisti della sicurezza, per imparare a utilizzare strumenti e tecniche per migliorare la sicurezza informatica attraverso sezioni pratiche e maneggevoli. E’ il libro “La sicurezza dei dati e delle reti aziendali” (250 pagine 29,67 euro), pubblicato da Tecniche nuove e scritto da Amanda Berlin, architetto della sicurezza informatica e co-conduttrice del podcast “Breaking Down Security”, e Lee Brotherston, che ha trascorso più di un decennio lavorando nella sicurezza informatica per aziende e istituzioni.
Il volume nasce dalla consapevolezza che nonostante il numero e la portata degli attacchi informatici stia costantemente e progressivamente crescendo negli ultimi anni, con offensive che provocano spesso danni molto gravi alle aziende, le compagnie non stanziano ancora budget sufficienti per creare o subappaltare programmi di sicurezza informatica, e spesso devono imparare a limitare i danni sul campo. Di fronte a questo scenario, il libro vuole proporsi come una guida pratica che raccoglie gli adempimenti, gli strumenti e le procedure utili per alzare al massimo le difese senza spendere cifre eccessive.
Tra gli argomenti trattati nel volume ci sono quelli pensati per chi ha bisogno di imparare i principi fondamentali dell’avvio o della riprogettazione di un programma InfoSec, per la creazione di un insieme di normative, standard e procedure di base, per pianificare e progettare la risposta agli incidenti, il ripristino in caso di disastro, la conformità e la sicurezza fisica, per rafforzare i sistemi Microsoft e Unix, l’infrastruttura di rete e la gestione delle password. Poi tutti i consigli utili per utilizzare prassi e progetti di segmentazione per suddividere la propria rete, esplorare processi e strumenti automatici per la gestione delle vulnerabilità, sviluppare codice in modo sicuro per ridurre gli errori sfruttabili comprendere i concetti di base dei test di penetrazione attraverso i team che simulano gli attacchi.