Nessuna motivazione ideologica e nessuna rivendicazione di Anonymous et similia, ma semplice pecunia. Dietro all’attacco hacker che ha messo fuori uso i siti della Regione Lazio (compreso quello per la prenotazione dei vaccini) c’è un “semplice” ransomware con conseguente richiesta di riscatto. Ma andiamo per ordine e cerchiamo di capire, nel limite del possibile, cosa è successo.
Indice degli argomenti
Cosa è successo alla Regione Lazio
Verso le 10 di domenica mattina, un Tweet della Regione Lazio rendeva noto che i propri sistemi erano sotto attacco; si è poi saputo che l’attacco era iniziato nella notte precedente mentre l’assessore regionale alla Sanità, Alessio D’Amato, dichiarava a caldo: “Questo è un attacco hacker molto potente, molto grave, è tutto out, è sotto attacco tutto il ced regionale. Ed è un attacco senza precedenti per il sistema informatico della Regione. Le procedure di registrazione possono subire rallentamenti. Sto andando a fare un sopralluogo per verificare la situazione”.
È in corso un attacco hacker al ced regionale. Sono in corso tutte le operazioni di difesa e di verifica per evitare il potrarsi dei disservizi. Le operazioni relative alla vaccinazioni potranno subire rallentamenti. Ci scusiamo per il disagio indipendente dalla nostra volontà.
— Regione Lazio (@RegioneLazio) August 1, 2021
Intanto anche il Presidente della Regione, Nicola Zingaretti, scriveva su Facebook: “Da stanotte è in corso un pesantissimo attacco hacker contro i sistemi informatici LazioCrea che gestiscono prenotazioni vaccini. Un fatto gravissimo, blocca un servizio fondamentale”. Nonostante l’attacco tutte le 50mila persone che avevano già prenotato la loro dose hanno potuto recarsi presso i centri di somministrazione e, come si legge nel tweet della Regione, fino al 13 agosto gli oltre 500mila cittadini già prenotati non subiranno disagi.
La campagna di vaccinazione non si ferma!
Nella giornata di ieri sono stati somministrati 50mila vaccini, nonostante il più grave attacco informatico subito.#Laziosivaccina pic.twitter.com/j0OicP2ImT— Regione Lazio (@RegioneLazio) August 2, 2021
Dopo ore di lavoro, la Polizia Postale ha ricostruito le fasi iniziali dell’attacco.
Analizzando la VPN con la quale i dipendenti della Regione e di LazioCrea (la società che gestisce i sistemi informatici della Regione) accedono al sistema informatico da un computer remoto, la Polizia Postale ha identificato il computer utilizzato da un dipendente di Lazio Crea di Frosinone che risulta essere la porta di accesso per gli hacker. Scoperte le credenziali di amministratore del dipendente, i cybercriminali hanno sferrato l’attacco che sarebbe partito dalla Germania anche se molto probabilmente si tratta di un “depistaggio” per non consentire l’identificazione del luogo di origine dell’attacco (in ogni caso l’identificazione chiara del punto di partenza di un attacco non è mai facile e difficilmente avviene in poche ore).
Una volta avuto l’accesso ai sistemi, i cybercriminali avrebbero introdotto il troyan Emotet, con il quale hanno avuto il pieno controllo dei sistemi, per poi installare il ransmoware che ha criptato i dati.
Ma come sono riusciti i cybercriminali a carpire le credenziali del dipendente di LazioCrea? La risposta non è facile: nelle prime ore si è collegato l’attacco a un fornitore della Regione, Engineering, che, pur confermando di avere subito un attacco nei giorni scorsi, ha smentito categoricamente che questo abbia avuto un qualsiasi collegamento con quanto avvenuto ai sistemi della Regione. Quello che comunque sembra evidente è l’assenza della procedura di autenticazione a due fattori da parte dei dipendenti in smartworking che accedevano tramite VPN. In ogni caso i criminali informatici che hanno sferrato l’attacco hanno lavorato molto bene e trovare tracce di questa fase non sarà facile.
Alle indagini, svolte dagli esperti di altissimo livello della Polizia Postale, collaborano agenti dell’FBI e dell’Europol.
Nessuna intenzione di pagare il riscatto
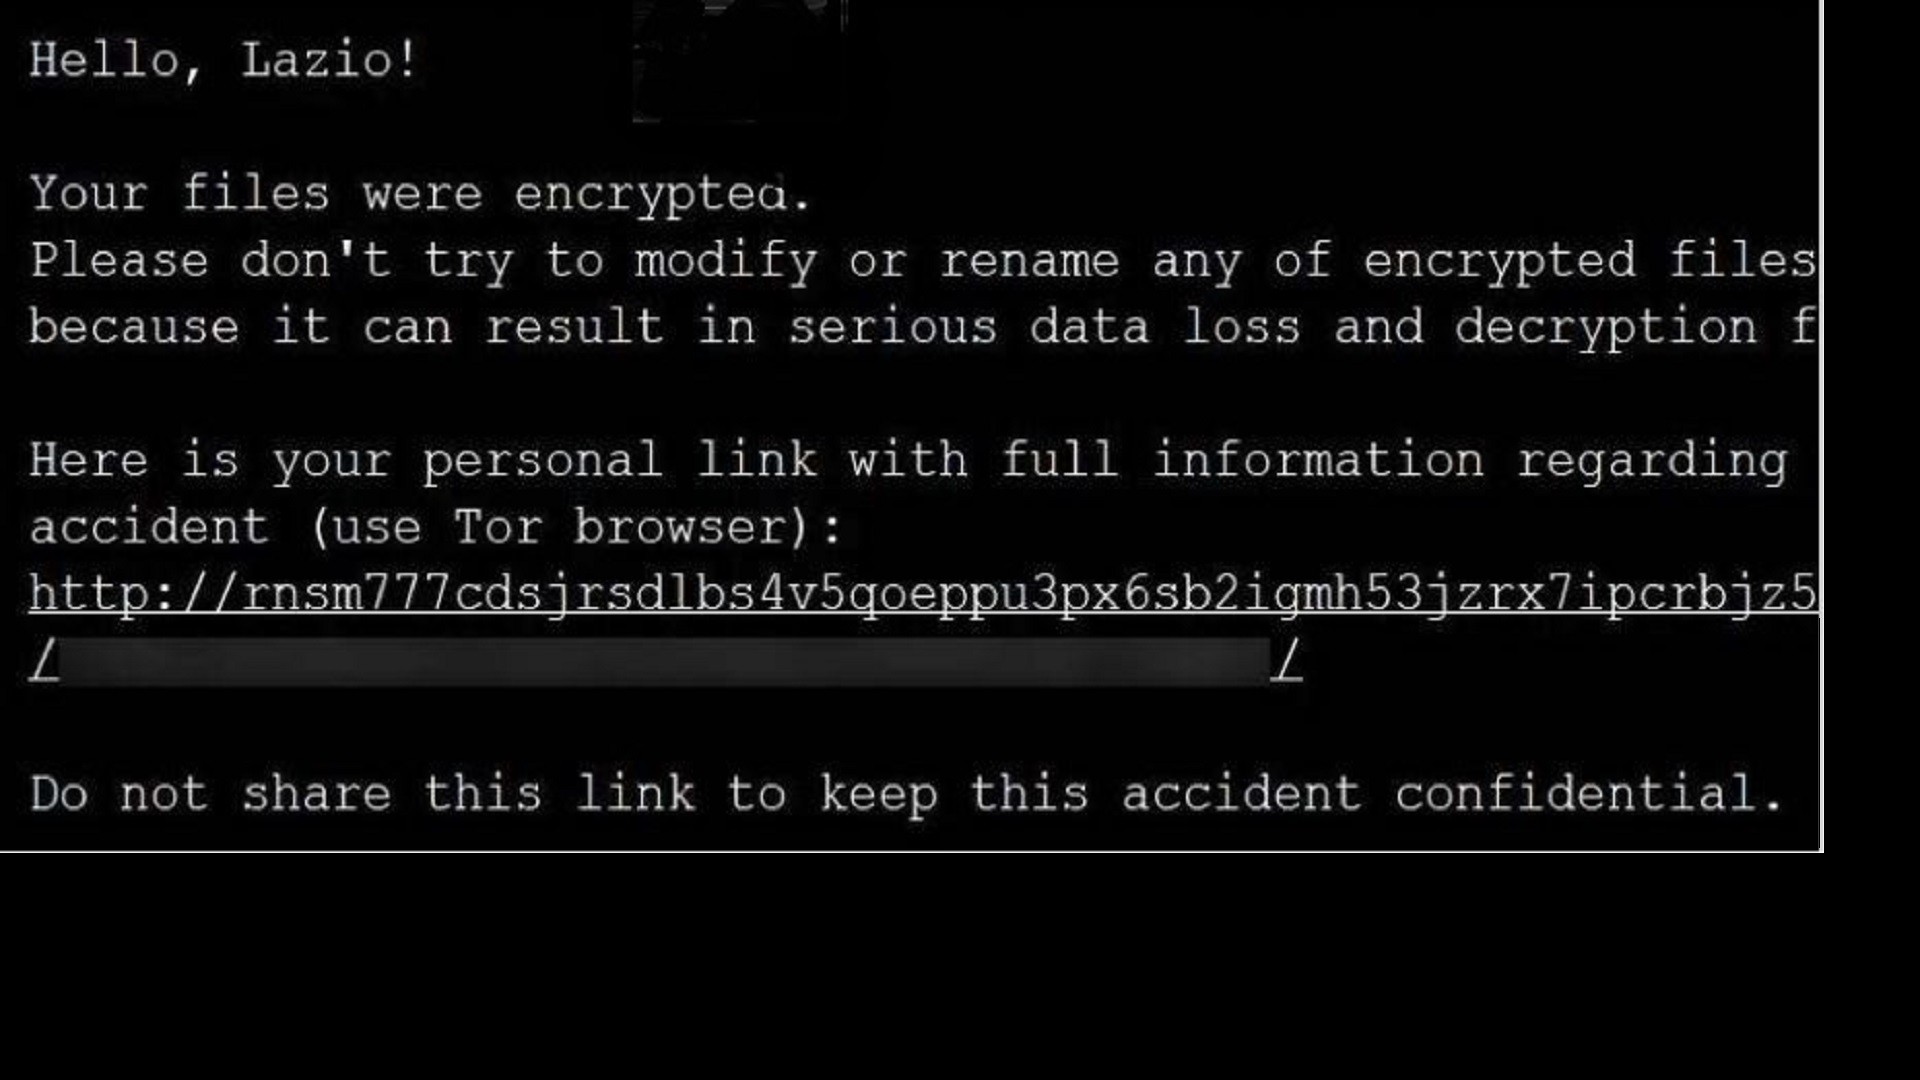
Per quanto riguarda il riscatto, nella notte tra sabato e domenica, sui computer connessi ai sistemi della Regione Lazio è apparso questo messaggio (classico sfondo nero con caratteri bianchi, vedi foto): “Hello Lazio! I vostri file sono stati criptati. Per favore non cercate di modificarli o rinominarli perché questo può causare una perdita dei dati e un malfunzionamento nel decriptaggio. Qui c’è il vostro link personale con tutte le informazioni che riguardano questo incidente. Non condividetelo se volete che resti riservato”.

Il link non è stato cliccato, ma gli esperti, per analogia con altri attacchi simili, affermano che la richiesta potrebbe ammontare a 5 milioni euro che il presidente Zingaretti ha affermato con forza di non avere alcuna intenzione di pagare.
Qual è il danno provocato dall’attacco alla Regione Lazio?
Ma qual è il danno provocato, oltre all’enorme disservizio dovuto ai siti bloccati (ricordiamo che tra questi c’è anche quello del Consiglio Regionale, con inevitabili impatti sull’attività politica regionale)? Anche sulla quantificazione del danno non ci sono notizie certe, sempre l’assessore D’Amato ha dichiarato : “I tecnici sono al lavoro per riattivare in sicurezza anche le nuove prenotazioni e nessun dato è stato trafugato. Siamo in contatto costante con la struttura commissariale per garantire agli utenti che si vaccinano di avere il green pass secondo le consuete modalità”. E Zingaretti ha detto che “nessun dato sanitario è stato rubato e i dati finanziari e del bilancio non sono stati toccati”.
Le dichiarazioni rassicuranti “a caldo” sono però molto generiche (ma per il momento forse non si può pretendere molto di più) e non indicano quali sono le misure messe in atto dalla Regione per mitigare il rischio di violazione dei dati sanitari, quindi estremamente sensibili, dei cittadini.
In un primo tempo sembrava che anche il backup dei dati fosse stato criptato, invece in queste ore la Polizia Postale è riuscita a estrarre i dati di backup.
Dovremo aspettare le prossime ore per valutare realmente il danno, per sapere se davvero i dati non sono stati violati e se la Regione Lazio, i cui sistemi rientrano tra le infrastrutture critiche del Paese, ha messo in atto un piano di risposta adeguato in caso di attacchi di questo tipo, come previsto dal Framework Nazionale per la Cybersecurity.
Quello che è certo è che al momento il disagio per i cittadini della Regione è molto alto: fino ad oggi erano sospesi tutti i processi relativi alle vaccinazioni Covid 19 (prenotazioni dopo il 13 agosto, rilascio del Green Pass ecc.) e non sono ancora riprese le prenotazioni per le altre prestazioni sanitarie.
Quando ripartiranno i servizi della Regione Lazio
Il primo ad essere stato riattivato nel pomeriggio di oggi è il portale per la prenotazione delle vaccinazioni, a seguire, tutti gli altri servizi della Regione.
L’assessore D’Amato ha ieri aveva reso noto il calendario delle prossime attivazioni dei servizi, su nuove piattaforme: “Entro 3 giorni prenotazione vaccini e Anagrafe Vaccinale Regionale; a seguire ASUR-Anagrafe Sanitaria Unica Regionale, cuore dell’Anagrafe Sanitaria condivisa con le anagrafi locali e aziendali; poi FSE-Fascicolo Sanitario Elettronico; e infine entro metà mese il nuovo sistema CUP per la gestione delle prenotazioni di esami e visite”. Il fatto che oggi la Polizia Postale sia riuscita ad estrarre i dati dai file di backup ha permesso di accelerare il calendario e, come abbiamo scritto, il portale delle vaccinazioni è già online.
Attualmente visite ed esami possono essere prenotati direttamente ai centri di prenotazione delle Asl e delle Aziende Ospedaliere. “L’attacco informatico – ha sottolineato D’Amato – non ha avuto alcuna ripercussione su tutta la rete ospedaliera e dell’emergenza-urgenza, nessun dato sanitario è stato sottratto”.
Sin dalle prime ore dell’attacco, per le operazioni di ripristino dei servizi è stato coinvolto il Next Generation SOC di Leonardo, attraverso il Cyber Crisis Management Team (CCMT), costituito da figure specialistiche, per identificare le modalità di compromissione, eradicare la minaccia e seguire il ripristino dei sistemi. La Regione Lazio ha aderito nel 2018 a una convenzione Consip con un’ATI (Associazione Temporanea di Imprese) con capofila Leonardo per servizi di governance nell’ambito della progettazione di un Security Operation Center per definire processi e procedure; la convenzione riguarda anche il supporto per ciò che attiene alla normativa sulla protezione dei dati personali (GDPR). A scanso di equivoci, Leonardo ha precisato di “non avere mai avuto la gestione operativa dei servizi di monitoraggio e protezione cyber di LazioCrea”.
La sanità nel mirino dei cybercriminali
Non è un fenomeno recente: già da diversi anni la sanità è nel mirino dei cybercriminali, ma il Covid sta rappresentando una vera e propria manna per chi sfrutta la vulnerabilità dei sistemi sanitari. Do solo un numero: il Dipartimento della Sanità statunitense ha registrato 366 violazioni nel secondo semestre 2020 rispetto alle 270 del primo semestre: una crescita del 36% e risultano triplicati i record compromessi: 21,3 milioni contro 7,13 milioni.
Gli interessi in gioco sono tanti e possiamo accorparli in due macroambiti: interessi economici e interessi politici.
La sanità fa gola e parecchio, i dati sanitari hanno un mercato molto lucroso nel dark web (una cartella clinica può essere valutata anche 250 dollari) e il dark web è il regno delle truffe: vaccini o pseudo tali venduti a 500 dollari a dose! Ma non è solo un interesse economico, la sanità è nel mirino degli hacker nation-state che operano con l’obiettivo di minare la credibilità di istituzioni, agenzie nazionali o per operare ricatti su singoli esponenti politici. Non per niente Cina e Russia sono sempre in cima alla lista dei sospettati degli attacchi più eclatanti come quello all’EMA dello scorso anno.
Un’attenzione, quella alla cybersecurity, che deve quindi essere massima sia a livello di singole organizzazioni sia a livello di sistema paese, anche perché la sanità è investita da una profonda trasformazione che, come accade per le imprese, abbatte i confini: ospedali e casa di cura sempre più affollati di apparati collegati in rete, intensa interconnessione dei sistemi sanitari e poi la sanità del futuro, più territoriale e meno ospedale-centrica. Tutte tendenze che aumentano la vulnerabilità dei sistemi e che richiedono un ripensamento della strategia di protezione.
In un incontro organizzato in aprile da Digital360 OnTV, Ivano Gabrielli, Primo dirigente della Polizia di Stato e Direttore della III Divisione del Servizio Polizia Postale e delle Comunicazioni (CNAIPIC), affermava: “Dobbiamo avere una presa di coscienza sulle minacce cyber verso le informazioni e i sistemi finanziari, nel 2020 abbiamo assistito ad un incremento del 12% degli attacchi alla sanità con rischi significativi”.