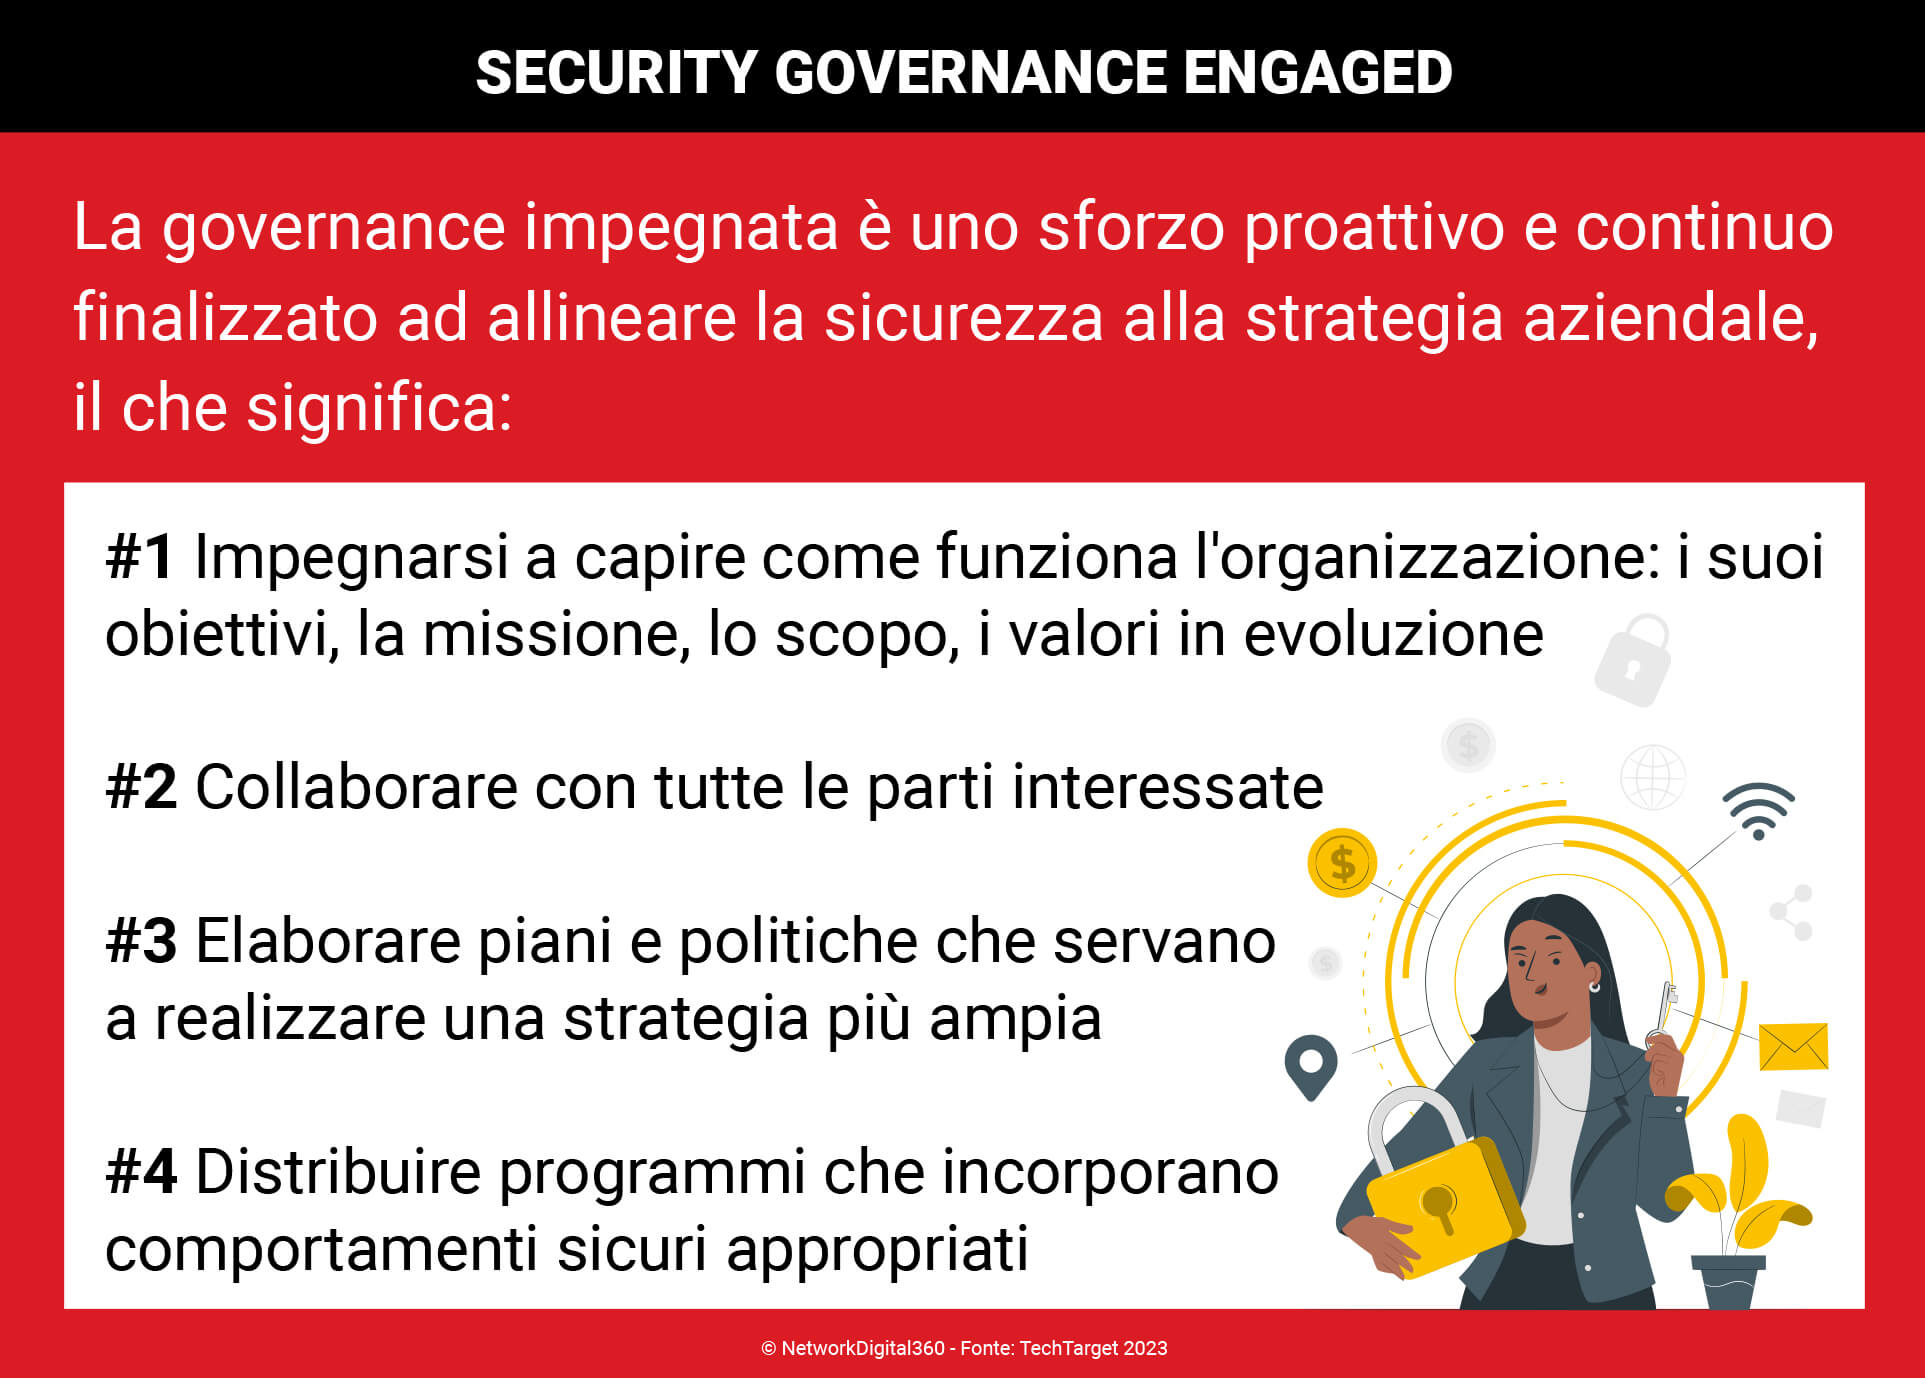
Security Governance Engaged è un nuovo capitolo della gestione aziendale. Il termine fa riferimento a un processo continuo che va ad allineare la strategia aziendale relativa alla sicurezza delle informazioni in tutta l’organizzazione, aiutando a impostare i processi e ad amministrare le risorse di sicurezza dedicate. Si tratta di una gestione della sicurezza pensata non sotto forma di posologia somministrata a certe persone chiave ma, piuttosto, come una forma di cultura aziendale più ampia, ingaggiante e coinvolgente. Adottare questo tipo di approccio influenza il modo in cui vengono:
- fissati e raggiunti gli obiettivi
- monitorati e ponderati i rischi informatici
- valutate le prestazioni di sicurezza
Indice degli argomenti
Un’evoluzione della cultura aziendale della sicurezza
Quando si parla di Security Governance Engaged, il punto di partenza è che non è un approccio verticale od orizzontale alla sicurezza informatica. Si tratta di un modello realmente olistico, comprendendo anche la storia, la struttura, la politica interna e la cultura di un’organizzazione. Questo perché, oggi più che mai, governare la sicurezza non basta. Il vecchio mantra che recita “l’insicurezza informatica si genera in quell’area tra la sedia e la scrivania” che è un modo elegante per indicare l’utente, finalmente è considerato come punto di ripartenza della cybersecurity. Cresce il numero di imprese che stanno capendo come sia necessaria una maggiore consapevolezza da parte di tutte le persone che lavorano nell’organizzazione: dipendenti, collaboratori, partner e fornitori.
Security Governance Engaged: che cos’è e perché è importante
In merito alla Security Governance, ogni organizzazione si caratterizza per avere un proprio livello di maturità. Alcune si collocano nella fascia più bassa, dove la funzione di sicurezza è l’unica a occuparsi di presidiare la salvaguardia delle informazioni, delle applicazioni e dei sistemi, mentre il resto dell’azienda ignora del tutto la sua esistenza. Altre aziende si collocano nella fascia più alta: in questi casi la gestione della cybersecurity contribuisce a plasmare l’intera organizzazione, la sua cultura, le sue decisioni e il modo in cui vengono condotte le attività.
Vero è che la maggior parte delle organizzazioni sta nel mezzo, propendendo per la parte più bassa o la parte più alta a seconda delle dimensioni, dei settori di riferimento, della composizione del CdA, del carisma del reparto IT. Il che significa che non sono molte le aziende che vedono chiaramente il potenziale di una gestione della cybersecurity veramente funzionale e capace di orientare e aiutare l’organizzazione nelle sue scelte e nelle sue policy. Come fanno notare gli esperti, indipendentemente da dove ci si trovi nello spettro di maturità della sicurezza informatica, è difficile ottenere una buona governance anche perché le organizzazioni sono entità dinamiche, che cercano di sopravvivere in un mondo incerto e imprevedibile, con molte priorità tattiche e strategiche anche molto contrastanti tra loro. È anche difficile per i professionisti della sicurezza portare la governance a uno stato in cui può evolversi facilmente.
È qui che entra in gioco il modello di una Security Governane Engaged.

Principi per costruire una governance impegnata
I componenti principali che possono aiutare a coltivare e sviluppare la maturità in un programma di Security Governance Engaged sono idealmente 6:
1. Comprendere il contesto organizzativo
Nessuna strategia di gestione può essere costruita senza prima sapere dove si trova attualmente l’organizzazione e dove sta andando. È sempre opportuno iniziare con il comprendere le principali pratiche aziendali, il portafoglio di prodotti e i clienti, l’impronta geografica, l’etica e la cultura dal punto di vista della sicurezza. Questo dovrebbe aiutare a rispondere a domande chiave su certe dinamiche di causa/effetto legate ai processi aziendali come, ad esempio, chi fa cosa, perché lo fa e per chi. Il passo successivo è acquisire una migliore comprensione della struttura organizzativa e degli standard di sicurezza di riferimento, ampliando la prospettiva per considerare le linee guida, i regolamenti e gli inquadramenti
2. Scoprire come funzionano le funzioni di sicurezza delle informazioni
Ottenere una migliore comprensione del funzionamento delle funzioni di sicurezza è altrettanto importante. Occorre fare una revisione completa delle politiche di sicurezza in atto ma anche della loro effettiva efficacia. Il che significa comprendere lo stato attuale delle procedure, dei progetti e delle attività di sicurezza, dei test e delle esercitazioni, nonché il livello attuale dei controlli sulla sicurezza delle informazioni ma anche la roadmap futura. Un altro importante punto di attenzione è valutare le competenze e le capacità dei professionisti della sicurezza e le loro responsabilità, così da confrontarle con le migliori pratiche del settore per evidenziare eventuali lacune.
3. Delineare un quadro di governance della sicurezza delle informazioni
È opportuno anche stilare un documento di Security Governance in cui evidenziare con un linguaggio ad alto livello l’obiettivo del programma e la sua relazione con il rischio d’impresa. Qui bisognerà delineare le misure adottate per raggiungere le finalità enunciate, specificando i ruoli e le responsabilità della funzione di sicurezza, nonché il supporto esteso anche al consiglio di amministrazione e ad altri team esecutivi. Per massimizzare la comunicazione e la collaborazione, è fondamentale anche mettere nero su bianco a cosa serve la sicurezza delle informazioni, la cultura che si sta cercando di costruire e il percorso che si sta intraprendendo per raggiungerla.
4. Tradurre la strategia in azioni e controlli
Una volta messa in atto una strategia di governance, è consigliabile anche creare un elenco dettagliato di metodi, politiche, standard e procedure attraverso cui la strategia di sicurezza delle informazioni verrà soddisfatta e attuata. È bene specificare nel dettaglio la responsabilità e le aspettative di tutti gli individui all’interno dell’organizzazione (dunque non solo quelle del team di sicurezza), nonché le responsabilità di chi genererà insicurezza delle informazioni con i suoi comportamenti volontari. Le politiche dovrebbero affrontare ciò che l’azienda deve fare per proteggersi e delineare i passaggi per la risposta e la mitigazione degli incidenti nel caso in cui l’organizzazione subisca una violazione o un attacco informatico.
5. Assicurarsi la benedizione del senior management
Una Security Governance efficace richiede un sostegno significativo da parte del consiglio di amministrazione e di altri alti dirigenti. I team di sicurezza possono lavorare all’infinito, ma senza un consenso di livello senior, questo lavoro potrebbe essere ignorato e avere scarso effetto sull’organizzazione e sulla sua cultura. La governance richiede un leader visibile che, in qualità di main sponsor al posto di guida, contribuisca ad evangelizzare l’azienda sui benefici della sicurezza informatica. Ecco perché è auspicabile creare un comitato direttivo o un forum a cui partecipino regolarmente dirigenti senior, tra cui IT, marketing, legale, protezione dei dati, acquisti, operazioni e altre parti chiave interessate .
6. Influenzare la consapevolezza e il comportamento
Implementare un programma di formazione completo e continuo, che incorpora modalità di lavoro più sicure all’interno dell’organizzazione, consente di ridurre il numero di reclami ricevuti dal team di sicurezza e di identificare le lacune esistenti nell’attuale programma di governance. Man mano che le persone iniziano a capire cosa comporta la governance della sicurezza, inizieranno ad apprezzarla. Questo influenzerà positivamente la cultura della sicurezza dell’organizzazione.
Concludendo approcciare un modello di Security Governance Engaged non può essere un’iniziativa aziendale una tantum. Il focus è rendere le organizzazioni più responsabili, offrendo una maggiore visibilità su tutte le attività di sicurezza che contribuiscono a rendere l’azienda meno soggetta ad attacchi informatici e violazioni. A lungo termine aiuterà l’azienda a diventare più resiliente e porrà le basi per una crescita a lungo termine.