


Metriche MTTD e MTTR come indicatori di performance fondamentali nel campo della sicurezza informatica, in particolare, nell’ambito delle tecnologie di risposta agli incidenti. Queste metriche forniscono una valutazione chiara dell’efficienza e dell’efficacia di un SOC (Security Operation Center) nel rilevare e rispondere agli attacchi informatici. I due acronimi si riferiscono al Mean Time To Detect (tempo medio di rilevamento) e al Mean Time To Respond (tempo medio di risposta) rispetto a tutte le attività di presidio che i team della sicurezza devono gestire nel modo più veloce ed efficiente possibile. L’obiettivo è scoprire i problemi e risolverli nel più breve tempo possibile arginando o evitando incidenti che, determinando spesso un downtime dei sistemi, secondo Gartner arrivano a costare alle aziende mediamente 5.600 dollari al minuto. La misurazione regolare delle metriche MTTD e MTTR è utile a tutte le aziende che devono garantire la sicurezza e l’operatività costante dei propri sistemi.
Indice degli argomenti
Metriche MTTD e MTTR: che cosa sono
- La MTTD rappresenta il tempo medio necessario per rilevare un incidente di sicurezza una volta che si è verificato. In altre parole, misura la velocità con cui un SOC è in grado di identificare un potenziale incidente o una violazione della sicurezza. Una MTTD ridotta indica che il SOC è in grado di rilevare tempestivamente gli attacchi informatici, consentendo di agire prontamente per mitigare i danni e limitare le conseguenze negative.
- La MTTR rappresenta il tempo medio necessario per rispondere a un incidente di sicurezza una volta che è stato rilevato. Questa metrica misura l’efficacia del SOC nel gestire e risolvere gli incidenti, ripristinando la sicurezza dell’ambiente colpito. Una MTTR ridotta indica che il SOC è in grado di reagire rapidamente agli attacchi e di porre rimedio alle vulnerabilità o alle minacce scoperte.
Entrambe le metriche sono essenziali per valutare l’efficacia complessiva delle operazioni di sicurezza di un’organizzazione. Metriche MTTD e MTTR ridotte indicano che il SOC è in grado di affrontare gli attacchi informatici in modo tempestivo ed efficace, riducendo al minimo gli impatti negativi e ripristinando rapidamente la sicurezza dell’ambiente.
Perché le SOAR sono un supporto importante
Dagli attacchi informatici tradizionali, come ransomware, DDoS e phishing, ai nuovi schemi di attacco che emergono continuamente, i SOC hanno ritmi di lavoro frenetici. Automatizzando le attività iniziali di risposta agli incidenti, le funzionalità le tecnologie di Security orchestration, automation and response (SOAR) possono aiutare gli analisti dei SOC a migliorare le metriche MTTD e MTTR, garantendo che i team si concentrino su tutti gli avvisi realmente positivi. Non tutti i dati prodotti dagli strumenti di sicurezza sono davvero utilizzabili. I team delle operazioni di sicurezza sono sommersi da allarmi data driven, molti dei quali poi risultano dei falsi positivi. Per le squadre di sicurezza è fondamentale attingere a informazioni rilevanti, che possano indirizzare rapidamente i loro analisti nella giusta direzione per individuare e risolvere incidenti di sicurezza che sono davvero significativi.
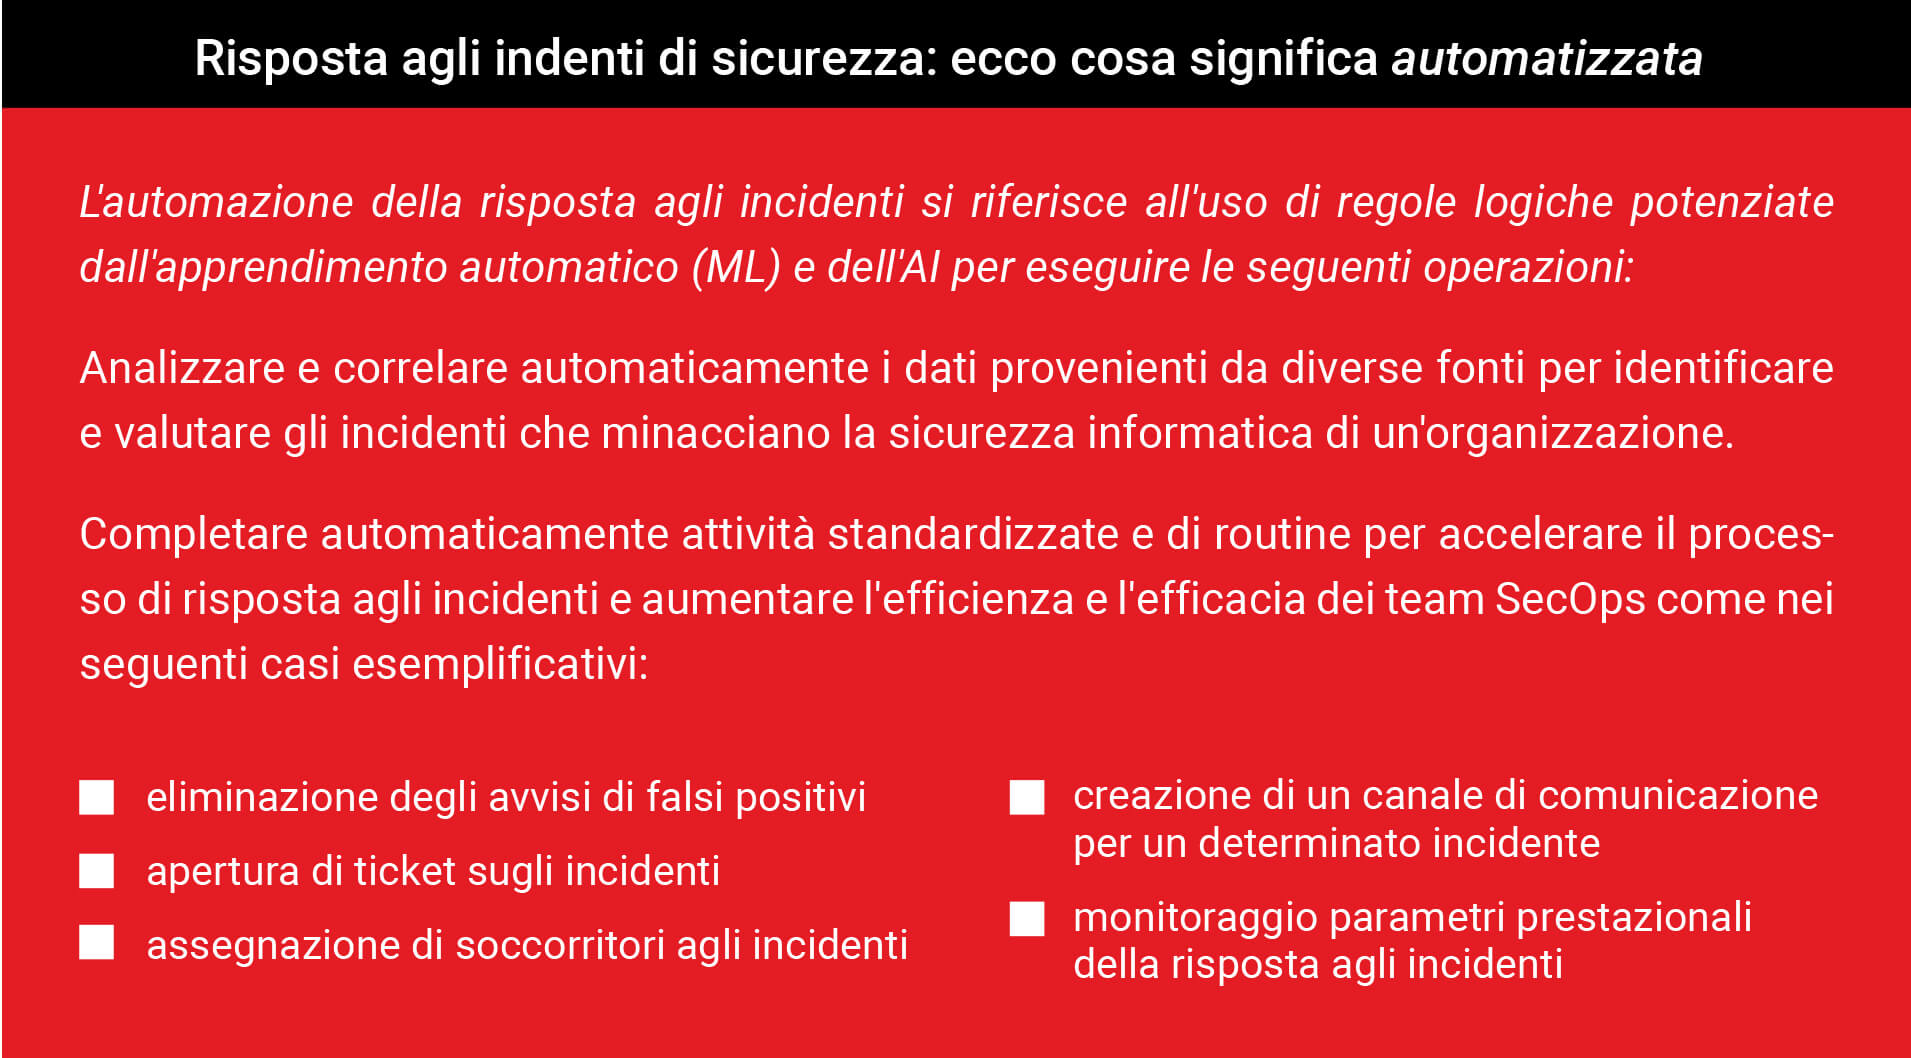
In questo senso, gli strumenti di automazione della risposta agli incidenti sono un ausilio prezioso, selezionando oceani di dati per rilevare, analizzare e dare priorità rapidamente a potenziali buchi nell’infrastruttura aziendale. Oltre a ridurre l’eccesso di avvisi, aiutano i team addetti alle operazioni di sicurezza, spesso a corto di personale, a ridurre i tempi di risposta.

Quali organizzazioni possono adottare e implementare le funzionalità SOAR
Ogni organizzazione, indipendentemente dalle sue dimensioni, può trarre vantaggio dalle funzionalità di automazione della risposta agli incidenti. In generale, tutte le realtà aziendali hanno un livello enorme di segnalazioni e di incidenti effettivi su cui devono indagare. L’automazione li supporta, aiutandole a concentrarsi solo su ciò che vale la pena indagare. Nel caso delle organizzazioni più piccole, che non hanno le stesse risorse di quelle più grandi, usare strumenti di automazione per indagare su ogni avviso, risulta comunque vantaggiosa perché velocizza e rende più efficiente il lavoro dei team di sicurezza. Con l’automazione SOAR, le organizzazioni non devono attendere che un analista SOC rilevi un incidente prima di eseguire alcuni passaggi iniziali. Il flusso innescato dai sistemi automatizzati fa risparmiare tempo, iniziando a processare l’incidente (ad esempio, indagando sull’indirizzo IP coinvolto) senza aver bisogno di un’analista SOC, di contattare il dipartimento di rete o di rivolgersi a strumenti esterni. Nel momento in cui l’analista del SOC inizia a esaminare l’avviso, si è già verificato un qualche tipo di arricchimento dell’incidente che si traduce in maggiori informazioni per l’analista che prende in carico la segnalazione, aiutandolo a rispondere più rapidamente.
Metriche MTTD e MTTR migliorate dal SOAR
In che modo gli strumenti SOAR aiutano ad alleviare o ridurre l’affaticamento degli avvisi per i SOC? “Le metriche MTTD e MTTR sono degli ottimi parametri per misurare il lavoro dei SOC, aiutando i vari team a concentrarsi su episodi specifici – spiega Benjamin Kovacevic, Senior Product Manager di Microsoft nonché autore del libro Security Orchestration, Automation, and Response for Security. “Queste due tipologie di misurazione sono importanti perché forniscono all’organizzazione numeriche oggettive sul tempo che ha impiegato il SOC a riconoscere e rispondere a un avviso positivo reale”.
L’esperto cita l’esempio del ransomware, che impone una risposta più che rapida per evitare che si diffonda nel sistema dell’organizzazione. In questo caso l’MTTD deve essere basso, aiutando a capire quanto presto il team di sicurezza potrà iniziare le attività di risoluzione mentre l’MTTR fornisce uno sguardo sul tempo impiegato per risolvere un incidente e passare a quello successivo. Dal momento in cui il SOC ha riconosciuto che si trattava di un vero positivo, quanto tempo è passato? Sono state due ore, cinque ore o due giorni? Misurare in quanto tempo il SOC è stato in grado di analizzare la gravità dell’incidente è un dato strategico per la governance: se ci sono voluti diversi giorni per affrontarlo probabilmente si trattava di qualcosa di molto serio o sofisticato.
“Può darsi anche che in molti casi sia difficile risalire a tutte le cause dell’accaduto” prosegue Kovacevic. “Se l’incidente dura solo un paio d’ore, ad esempio, significa che non è stato così grave e probabilmente è una criticità comune. Sebbene le metriche MTTD e MTTR siano importanti, è anche necessario che gli analisti SOC forniscano successivamente un report. Vogliamo sapere se c’è qualcosa da automatizzare in futuro per ridurre ulteriormente questi due parametri”.
In che modo il SOAR aiuta il SOC a ridurre i parametri MTTD e MTTR
Come sottolinea l’esperto, il SOAR aiuta l’MTTD con l’arricchimento degli incidenti e aiuta l’MTTR fornendo uno spazio in cui gli analisti SOC possono ottenere molte informazioni preliminari, permettendogli di indagare sull’incidente più rapidamente grazie al fatto che possono visualizzare in modo più chiaro e trasparente se si sono verificati incidenti simili in precedenza e come sono andati i processi di indagine relativi. Con queste informazioni, l’analista può replicare passaggi simili di risposta all’incidente e provare a rispondere più rapidamente al nuovo evento. Attraverso i playbook SOAR, l’automazione può gestire anche alcune operazioni, come il blocco di determinati indirizzi IP, l’isolamento delle macchine infette e via dicendo.
Automazione, ma non iper-automazione
Una premessa fondamentale al miglioramento delle metriche MTTD e MTTR è legata al modo in cui le organizzazioni percepiscono e utilizzano l’automazione. Alcuni potrebbero essere disposti ad adottare l’iper-automazione e ad automatizzare il più possibile. Altre organizzazioni potrebbero essere più titubanti, ed è qui che gli strumenti SOAR potrebbero essere particolarmente utili. Alcune organizzazioni, infatti, hanno paura di automatizzare perché non vogliono che l’intelligenza artificiale esegua determinate attività. Ma come esperti informatici, non va mai dimenticato come AI ed ML non sono fini a sé stesse: sono di ausilio agli analisti SOC che, grazie a un’elaborazione automatica intelligente, possono eseguire le loro indagini più rapidamente. Il timore che i SOC possano diventare troppo dipendenti dall’automazione è una questione di metodologia applicata.
Come con qualsiasi strumento o funzionalità, un utilizzo eccessivo può diventare un problema a seconda di come viene eseguito. Il concetto da ribadire è che l’obiettivo di strumenti come le SOAR è aiutare gli analisti a risolvere le cose più velocemente.
“Gli analisti della sicurezza devono essere consapevoli del fatto che i malintenzionati prestano attenzione al modo in cui i SOC gestiscono le risposte agli incidenti, adattandosi di conseguenza” conclude Kovacevic. “Per capirci: è possibile creare un’autorizzazione che consenta all’automazione di chiudere determinati incidenti, ma gli hacker potrebbero sfruttare questa automazione, minandola”.
L’automazione aiuta, ma deve essere fatta in modo responsabile: è importante che gli analisti che utilizzano l’automazione comprendano cosa stanno automatizzando e le conseguenze in quanto non si tratta di una procedura del tipo imposta e dimentica. Le funzionalità di automazione devono essere verificate periodicamente per assicurarsi che continuino a svolgere il lavoro per cui sono state progettate».
SOAR, SIEM e metriche MTTD e MTTR
I fornitori SIEM sono alla ricerca di modi per combinare SOAR con i loro prodotti. Microsoft lo fa con Sentinel. Splunk, un altro fornitore storico di SIEM ha acquisito Phantom nel 2018 e ha integrato il fornitore di SOAR nella sua offerta. Google ha fatto lo stesso per la sua offerta Chronicle quando ha acquisito Siemplify nel 2022. In sintesi, tutti i player stanno cercando di integrare le SOAR nei loro strumenti attuali.
Dal momento che l’attenzione alla sicurezza è il risultato di una storia tecnologica che ha portato nelle organizzazioni tante scelte addizionali e spesso anche ridondate nel tempo gestire macchine e strumenti utilizzati che generano centinaia di segnali che devono essere raccolti e analizzati sta diventando una missione impossibile Oggi ci sono così tanti incidenti ed eventi che accadono regolarmente che è difficile per gli esseri umani stare al passo per cui senza SIEM, SOAR e metriche MTTD e MTTR lavorare in modo efficiente non è possibile. Il rumore di fondo prodotto dalla quantità di dati da gestire e capire continua ad aumentare ed è difficile presidiare tutto senza un po’ di automazione.
Grazie agli attuali strumenti di automazione, gli analisti SOC possono eseguire una migliore analisi degli incidenti e sapere dove concentrare la maggior parte delle indagini per un avviso. In conclusione, l’integrazione di SIEM e SOAR migliora il modo in cui i SOC indagano su un evento e la rapidità con cui rispondono, supportati da metriche MTTD e MTTR puntuali, pertinenti e dal valore oggettivo.





























Partecipa alla community